AI w firmie: zatwierdzaj zastosowanie, nie samą nazwę narzędzia
Poradnik · 8 min czytania · 17 listopada 2026
Zatwierdzaj zastosowanie, a nie samo narzędzie: o ryzyku decydują dane, konto, integracja i rodzaj operacji, a nie tylko dostawca. Zgoda „można używać AI” jest zbyt szeroka, bo obejmuje i szkic opisu produktu, i wysłanie klientom wiadomości z poufnej korespondencji. Niżej prosty rejestr narzędzi, poziomy kontroli i procedura po pomyłce.
NAJWAŻNIEJSZE W TRZECH ZDANIACH
1
O ryzyku decydują dane, konto, integracja i rodzaj operacji, a nie tylko dostawca.
2
Odczyt, zapis i wysyłka nie powinny mieć tych samych zasad: ustal najmniejszy zakres potrzebny do zadania.
3
Na start wystarczy prosty, aktualizowany rejestr i procedura po pomyłce.
W TYM WPISIE
1. Dlaczego zgoda na narzędzie jest za mało precyzyjna?
2. Co powinien obejmować rejestr narzędzi?
3. Czy odczyt, zapis i wysyłka powinny mieć te same zasady?
4. Dlaczego przechowywanie i integracje zmieniają ocenę?
5. Co da się wymusić technicznie?
Dlaczego zgoda na narzędzie jest za mało precyzyjna?
Jedno zatwierdzenie „można używać AI” obejmuje w praktyce dwa skrajnie różne zadania: poprawianie publicznego opisu produktu i wysyłanie klientom wiadomości na podstawie poufnej korespondencji.
To scenariusz redakcyjny pokazujący błąd zbyt szerokiej zgody. Ta sama aplikacja może służyć do generowania szkicu, analizy pliku lub wykonywania działań w innej usłudze. Nie ma powodu, by zgoda na pierwsze automatycznie obejmowała pozostałe. Podobnie szkolenie nie zastępuje technicznego ograniczenia dostępu, a blokada nie zapewnia pracownikowi sposobu wykonania zadania.
NIST AI RMF 1.0 jest dobrowolną ramą zarządzania ryzykiem dla organizacji różnej wielkości. Nie jest certyfikatem ani gotową polityką prawną. Poniższy model to propozycja redakcyjna dopasowania takiego myślenia do małej firmy.
Co powinien obejmować rejestr narzędzi?
Nie zaczynaj od rozbudowanego systemu. Wystarczy kontrolowany rejestr, pod warunkiem że ktoś go aktualizuje.
REJESTR NARZĘDZI: SIEDEM PÓL
Pole
Co zapisać
Dlaczego
Właściciel
Osoba odpowiedzialna za zastosowanie.
Wiadomo, kto podejmuje decyzję.
Zadanie
Konkretny proces.
Zgoda nie obejmuje wszystkiego.
Konto i plan
Środowisko rzeczywiście używane.
Warunki różnych ofert mogą się różnić.
Dane
Kategorie wejść i wyników.
Można ocenić poufność.
Integracje
Odbiorcy i podłączone usługi.
Widać dalszy przepływ.
Operacje
Odczyt, zapis, wysyłka, usuwanie.
Uprawnienia odpowiadają skutkom.
Wyjście
Sposób cofnięcia dostępów i usunięcia danych.
Narzędzie da się wycofać.
Czy odczyt, zapis i wysyłka powinny mieć te same zasady?
Nie w proponowanym modelu. Asystent przygotowujący odpowiedź nie potrzebuje domyślnie prawa do jej wysłania. Raportowanie nie wymaga automatycznie uprawnień administratora. Zamiast przyznawać maksymalny zakres, ustal najmniejszy potrzebny do zadania.
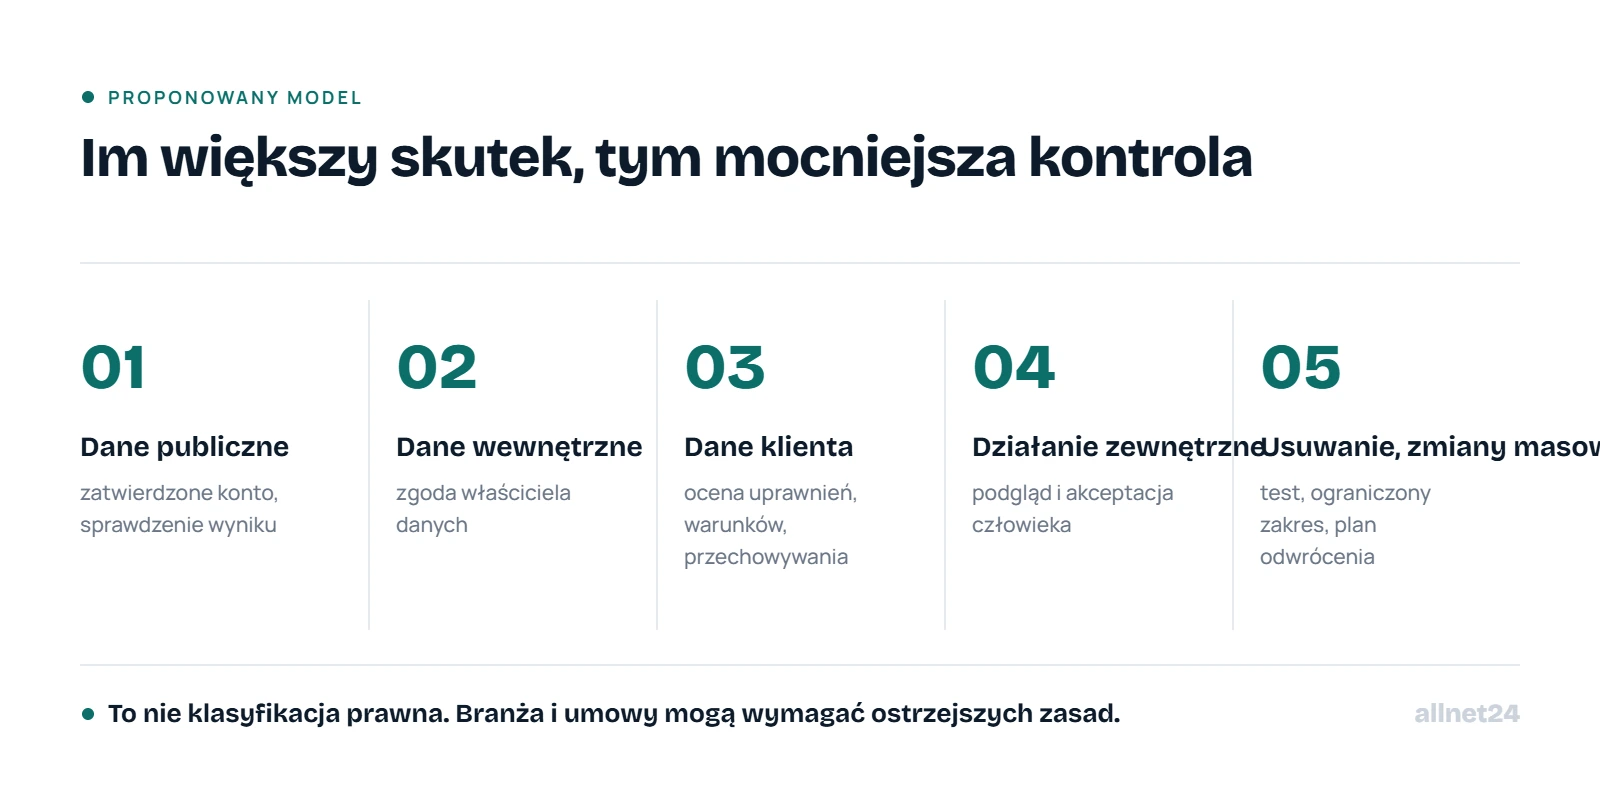
Pięć poziomów kontroli narzędzi AI. Opracowanie własne.
POZIOMY KONTROLI
Poziom
Przykład redakcyjny
Proponowana kontrola
Publiczne dane, wynik do weryfikacji
Szkic opisu produktu.
Zatwierdzone konto i sprawdzenie wyniku.
Dane wewnętrzne
Podsumowanie procedury.
Zgoda właściciela danych i właściwe środowisko.
Dane klienta
Analiza dokumentu.
Ocena uprawnień, warunków i przechowywania.
Działanie zewnętrzne
Wysłanie wiadomości.
Podgląd odbiorcy i treści, akceptacja człowieka.
Usuwanie lub zmiany masowe
Aktualizacja wielu rekordów.
Test, ograniczony zakres, plan odwrócenia.
UCZCIWY ODCZYT
To nie klasyfikacja prawna. Branża, rodzaj danych i umowy mogą wymagać ostrzejszych zasad. Podobnie mierniki z końca wpisu to propozycje, a nie wyniki badań skuteczności polityk.
Dlaczego przechowywanie danych i integracje zmieniają ocenę?
Dokumentacja OpenAI pokazuje konkretny przykład: dane wysłane przez akcję GPT podlegają zasadom odbiorcy zewnętrznego, także wtedy, gdy rozmowa jest tymczasowa. Decyzja o samym chatbocie nie obejmuje automatycznie wszystkich akcji.
Dlatego pracownik powinien wiedzieć nie tylko, z czego może korzystać, ale też na jakim koncie, z jakimi danymi i po podłączeniu których usług. W przeciwnym razie zatwierdzenie jest szersze niż wykonana ocena.
Co da się wymusić technicznie?
Zarządzany Chrome umożliwia kontrolę dodatków i wymaganych uprawnień. To przykład kontroli konkretnego kanału, nie dowód objęcia całej aktywności pracownika.
Propozycja redakcyjna: połącz listę zatwierdzonych narzędzi, ograniczenia uprawnień i procedurę szybkiej oceny nowych potrzeb. Odmowa powinna wskazywać powód i dostępną alternatywę. Wyjątek powinien mieć właściciela oraz warunek ponownego przeglądu.
Jak reagować, gdy narzędzie zrobiło coś niepożądanego?
Zatrzymaj automatyzację lub odbierz dostęp w zakresie uzgodnionym z administratorem. Zapisz czas, konto, dane wejściowe, wynik, wykonane operacje i odbiorców. Oddziel sytuację „model podał błąd w szkicu” od „integracja wysłała błędną informację do klienta”.
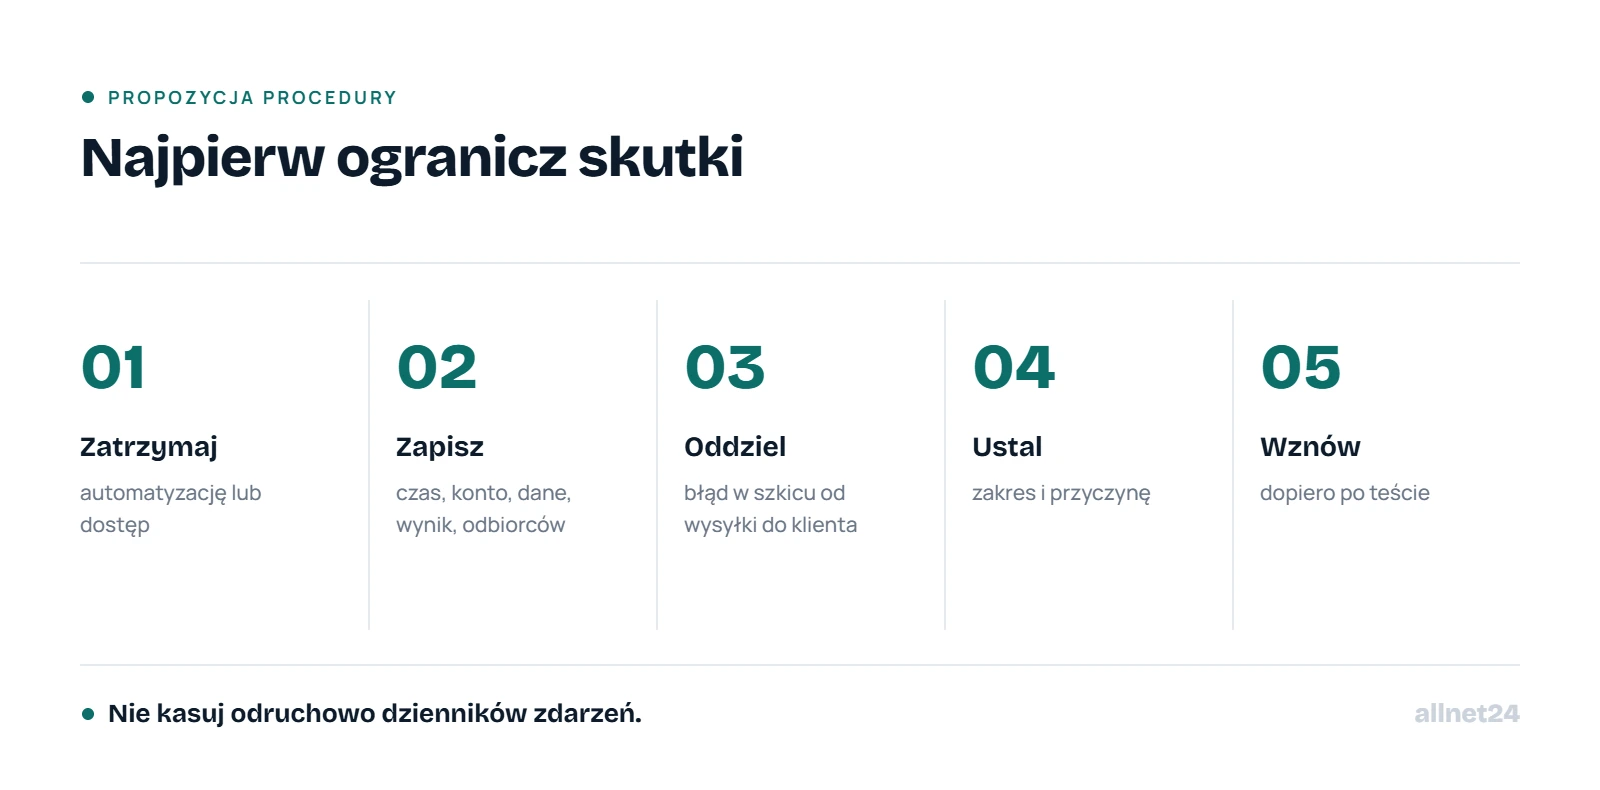
Pięć kroków po pomyłce narzędzia. Opracowanie własne.
Propozycja procedury: najpierw ogranicz dalsze skutki, potem ustal zakres i przyczynę, a dopiero następnie wznów działanie po teście. Nie kasuj odruchowo dzienników zdarzeń. Nie zapisuj też w rejestrze incydentów większej ilości danych poufnych, niż potrzeba do analizy.
Jak sprawdzić, czy zasady naprawdę działają?
Mierz czas decyzji, liczbę narzędzi bez właściciela, dostępów po zakończonych projektach i przypadków wymagających korekty. To proponowane mierniki, nie wyniki badań skuteczności polityk. Mała liczba zgłoszeń nie dowodzi braku pomyłek: może również oznaczać, że pracownicy nie wiedzą, gdzie je zgłaszać.
Praktyczny test polityki jest prosty: pracownik potrafi wskazać dozwolony sposób wykonania zadania, a administrator potrafi wskazać, kto może zatrzymać narzędzie i co trzeba sprawdzić po pomyłce.
Zatwierdzaj zadanie, nie logo. I wiedz, kto naciska stop. 🙂