Fałszywa CAPTCHA: ClickFix i pułapka naprawiania komputera
Poradnik · 7 min czytania · 11 listopada 2026
Fałszywa CAPTCHA nie chce Cię sprawdzić, tylko skłonić, żebyś sam uruchomił polecenie: to technika socjotechniczna ClickFix i jej odmiana CrashFix. Granicą bezpieczeństwa nie jest samo zobaczenie strony, lecz wykonanie dostarczonego polecenia. Jeśli nie wiesz, co wkleiłeś, odłącz urządzenie od sieci i powiadom IT, zamiast wyłączać komputer na oślep.
4 etapy
od komunikatu na stronie do zatwierdzenia polecenia.
5.02.2026
Microsoft opisuje odmianę CrashFix.
0
poleceń systemowych powinna wymagać prawdziwa CAPTCHA.
Co właściwie oznacza ClickFix?
Strona nie chce się otworzyć. Zamiast zwykłej weryfikacji pokazuje instrukcję: otwórz okno systemowe, wklej tekst, zatwierdź.
Problem wygląda jak drobna przeszkoda. Rozwiązanie może uruchomić program kradnący dane. Granicą bezpieczeństwa jest tutaj nie samo zobaczenie strony, lecz wykonanie dostarczonego polecenia. ClickFix to technika socjotechniczna, nie nazwa jednego wirusa. Microsoft opisuje kampanie, w których napastnik przekonuje użytkownika do samodzielnego wykonania kodu pod pretekstem CAPTCHA, naprawy błędu lub uruchomienia potrzebnej funkcji. Przynęta i końcowy program mogą się zmieniać.
Typowy łańcuch obejmuje stronę lub wiadomość, wiarygodnie wyglądający problem, skopiowanie polecenia do schowka i instrukcję uruchomienia go w systemie. Polecenie może pobrać kolejny element ataku. Dlatego tekst wklejany przez użytkownika nie musi zawierać całego złośliwego programu.
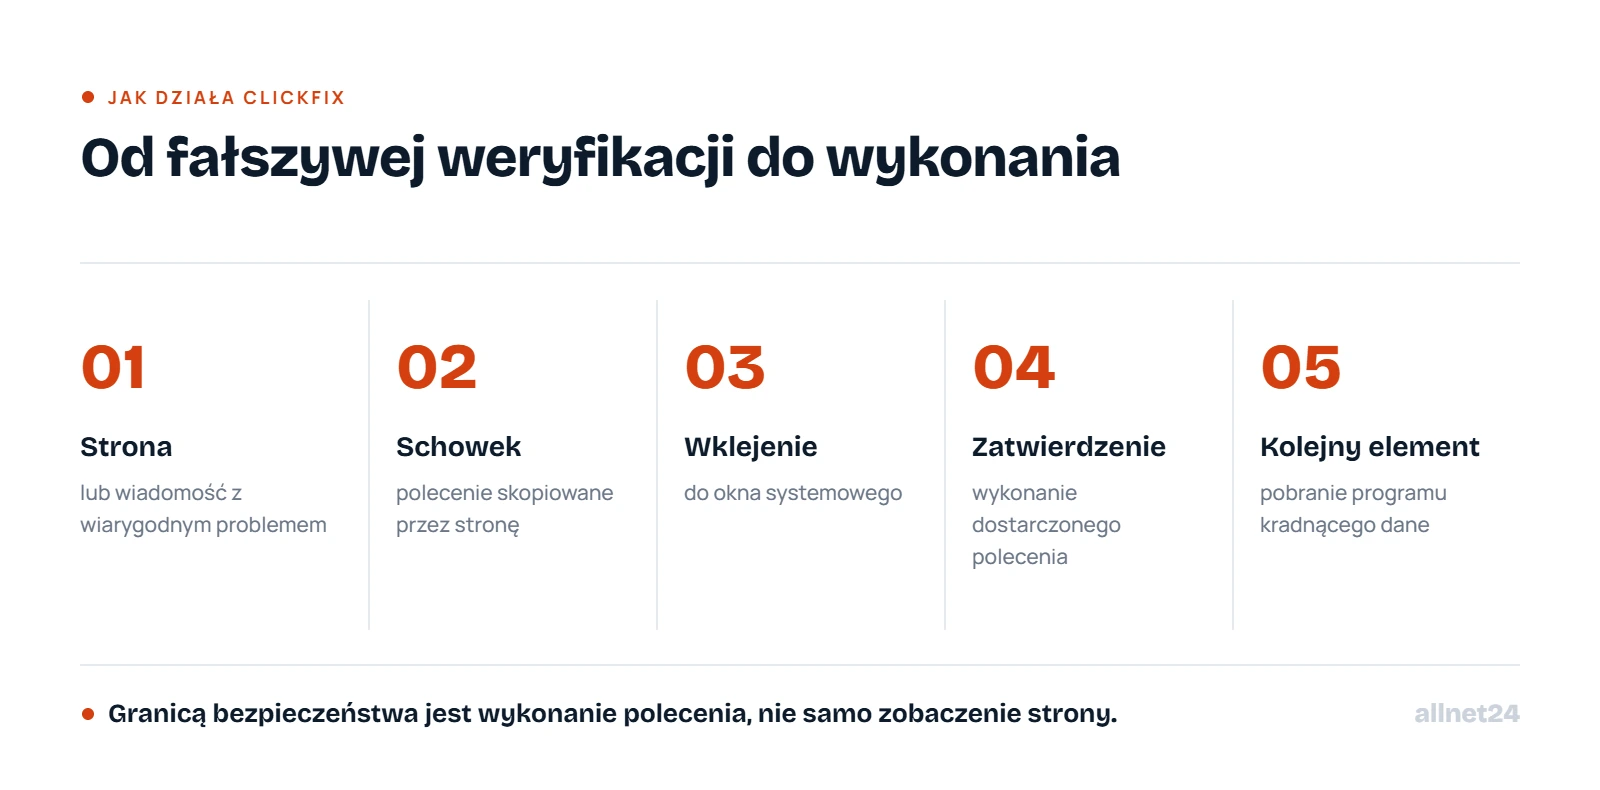
Łańcuch ataku ClickFix. Opracowanie własne na podstawie opisu Microsoft.
NASZYM ZDANIEM
To atak na decyzję człowieka: ofiara chce odzyskać dostęp do treści, więc traktuje instrukcję jak część obsługi strony. Logo zabezpieczenia ma ten odruch wzmocnić.
Czy przeglądarka może naprawdę się zepsuć?
Taką odmianę mechanizmu Microsoft opisał 5 lutego 2026 roku jako CrashFix. W kampanii wykrytej w styczniu napastnicy celowo doprowadzali do awarii przeglądarki, a następnie proponowali naprawę prowadzącą do uruchomienia złośliwego kodu. Ładunek obejmował narzędzie zdalnego dostępu oparte na Pythonie.
Różnica ma znaczenie: ostrzeżenie „nie wierz w wymyślone błędy” jest za wąskie. W CrashFix zakłócenie jest rzeczywiste, lecz proponowane rozwiązanie jest pułapką. Sam fakt wystąpienia awarii nie potwierdza uczciwości instrukcji naprawy.
Co oznaczają poszczególne etapy kontaktu z pułapką?
CZTERY ETAPY KONTAKTU
Etap
Co wiemy
Zalecana reakcja
Komunikat został wyświetlony
To sygnał podejrzanej treści, nie dowód wykonania kodu.
Zamknij stronę, nie wykonuj instrukcji.
Polecenie trafiło do schowka
Mogło zostać skopiowane przez stronę.
Nie wklejaj go do systemu; zastąp zwykłym tekstem.
Polecenie zostało wklejone
Nie ma pewności, czy doszło do wykonania.
Zgłoś dokładnie, gdzie i co zrobiłeś.
Polecenie zatwierdzono
Istnieje podejrzenie wykonania kodu.
Odizoluj urządzenie i uruchom procedurę incydentu.
PROPOZYCJA REDAKCYJNA, NIE DIAGNOZA
Brak widocznego efektu nie dowodzi, że polecenie nie zadziałało. Nie uruchamiaj go ponownie, żeby „zobaczyć, co zrobi”.
Co zrobić bezpośrednio po uruchomieniu polecenia?
Odłącz urządzenie od sieci i powiadom osobę odpowiedzialną za IT. Przewodnik CISA uzasadnia izolację ograniczaniem dalszej aktywności napastnika. Jeśli można odłączyć sieć, nie wyłączaj komputera odruchowo: wyłączenie może pozbawić specjalistę części ulotnych danych potrzebnych do analizy.
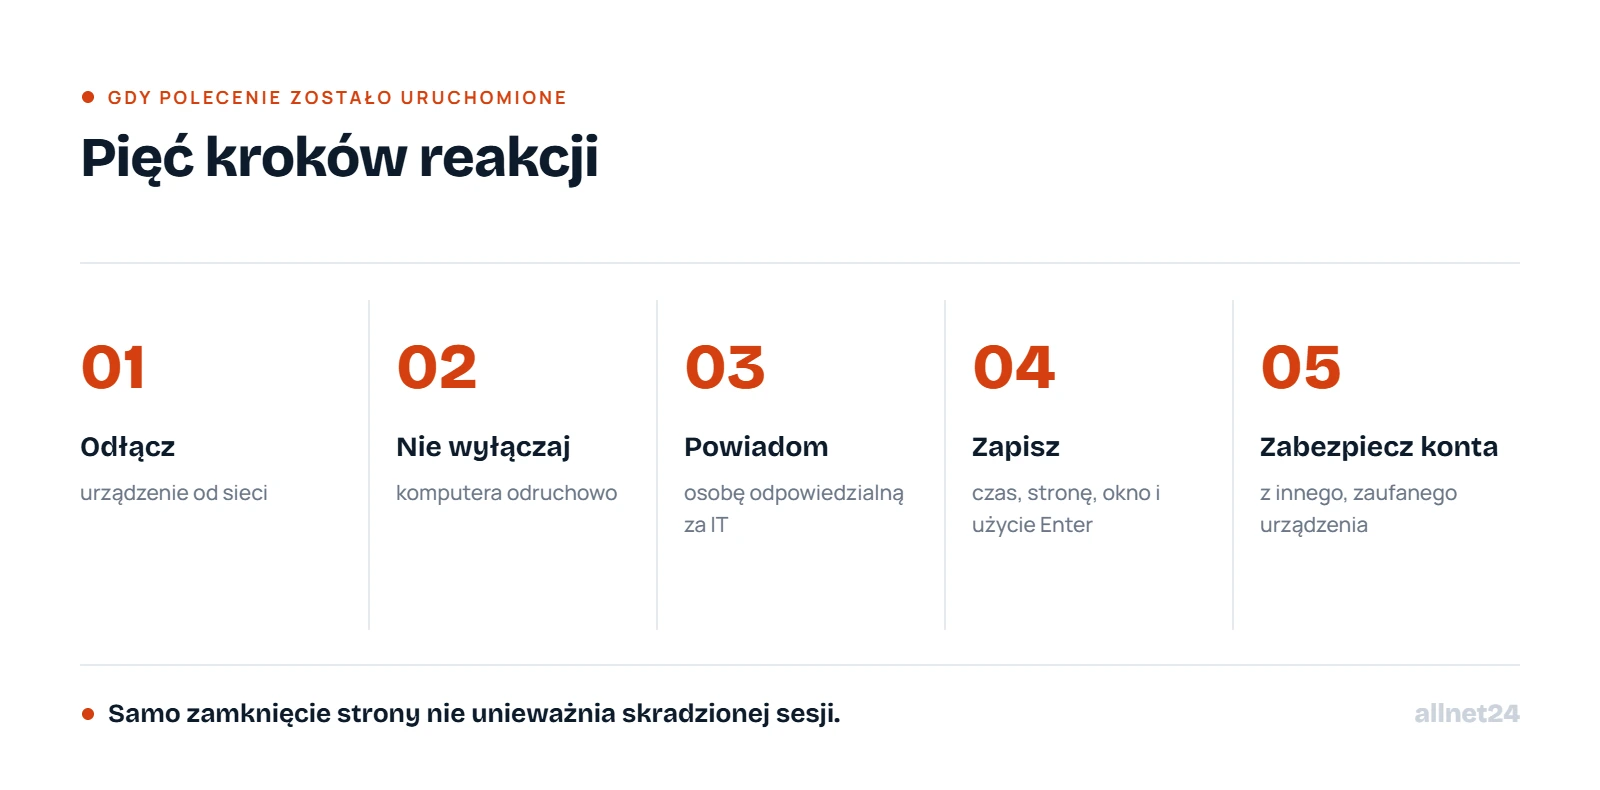
Reakcja po uruchomieniu polecenia. Opracowanie własne na podstawie wskazówek CISA i Microsoft.
Zapisz przybliżony czas, stronę, użyte okno i to, czy nacisnąłeś Enter. Nie publikuj polecenia na forum razem z danymi firmowymi. Microsoft wskazuje historię okna Uruchom w RunMRU jako jedno z miejsc, które mogą zawierać ślady; ich odczyt i interpretację zostaw specjaliście.
Z innego, zaufanego urządzenia zabezpieczaj konta według wskazań administratora. Priorytetem są tożsamość, poczta i konta o szerokich uprawnieniach. Samo zamknięcie strony nie unieważnia skradzionej sesji.
Czy antywirus lub brak uprawnień administratora wystarczą?
Nie traktuj ich jako gwarancji. Microsoft opisuje wykonanie poleceń ClickFix także na urządzeniach z EDR. Nie oznacza to, że ochrona jest zbędna, ale że wynik zależy od konfiguracji, wykrycia i reakcji. Odebranie praw administratora ogranicza część możliwości, nie zastępuje ochrony danych dostępnych zwykłemu użytkownikowi.
Propozycja wdrożenia: administrator powinien przetestować kontrolę uruchamiania aplikacji, ograniczenia narzędzi skryptowych i rejestrowanie zdarzeń. Blokada samego Win+R nie obejmie innych dróg wykonania polecenia.
Co powinien zrobić właściciel strony?
Scenariusz redakcyjny: klient zgłasza fałszywą weryfikację na Twojej domenie. Nie każ mu powtarzać kroków. Zapisz adres podstrony, czas i okoliczności, a administrator powinien zbadać witrynę oraz zależne skrypty. Znany adres nie wyklucza przejęcia strony, co potwierdzają kampanie opisane przez Microsoft.
Praktyczna zasada brzmi: CAPTCHA nie jest kanałem pomocy technicznej i nie powinna wymagać uruchamiania poleceń systemowych. To reguła rozpoznania ryzyka, nie obietnica wykrycia wszystkich oszustw.
CAPTCHA nie jest pomocą techniczną. Nic nie wklejaj do okna systemowego. 🙂