Konto przejęte mimo 2FA: dlaczego wylogowanie może nie wystarczyć
Poradnik · 7 min czytania · 14 listopada 2026
Zmiana hasła i wylogowanie wszystkich urządzeń nie zawsze odcinają napastnika: poza hasłem są jeszcze tokeny dostępu, tokeny odświeżania i własne sesje aplikacji. Dlatego 2FA nadal ma sens, ale nie zastępuje ochrony urządzenia ani sprawdzenia, gdzie realnie odebrano dostęp. Niżej kolejność reakcji i to, czego odzyskanie konta nie cofa.
1 godz.
domyślny czas życia tokenu dostępu według Microsoftu, nie w każdej aplikacji.
4 warstwy
hasło z 2FA, token dostępu, token odświeżania i sesja aplikacji.
7 kroków
proponowanej kolejności reakcji po podejrzeniu przejęcia.
Co może zostać skradzione poza hasłem?
Zmieniasz hasło i wybierasz wylogowanie wszystkich urządzeń. Nie zawsze oznacza to, że każda aplikacja natychmiast przestaje wpuszczać napastnika.
Microsoft opisuje różnice między tokenem dostępu, tokenem odświeżania i własną sesją aplikacji. W incydencie te różnice decydują o tym, co naprawdę zostało odcięte. Hasło to jeden ze sposobów potwierdzania tożsamości. Po uwierzytelnieniu usługa może wydać materiały pozwalające kontynuować pracę bez wpisywania hasła przy każdej operacji. Przeglądarki i aplikacje wykorzystują różne mechanizmy, których nie należy wrzucać do jednego worka pod nazwą „cookies”.
Dokumentacja awaryjnego odbierania dostępu w Microsoft Entra rozdziela tokeny dostępu, odświeżania i sesje. Nie jest to opis wszystkich usług internetu, ale dobrze pokazuje, dlaczego jeden przycisk nie musi kończyć całego incydentu.
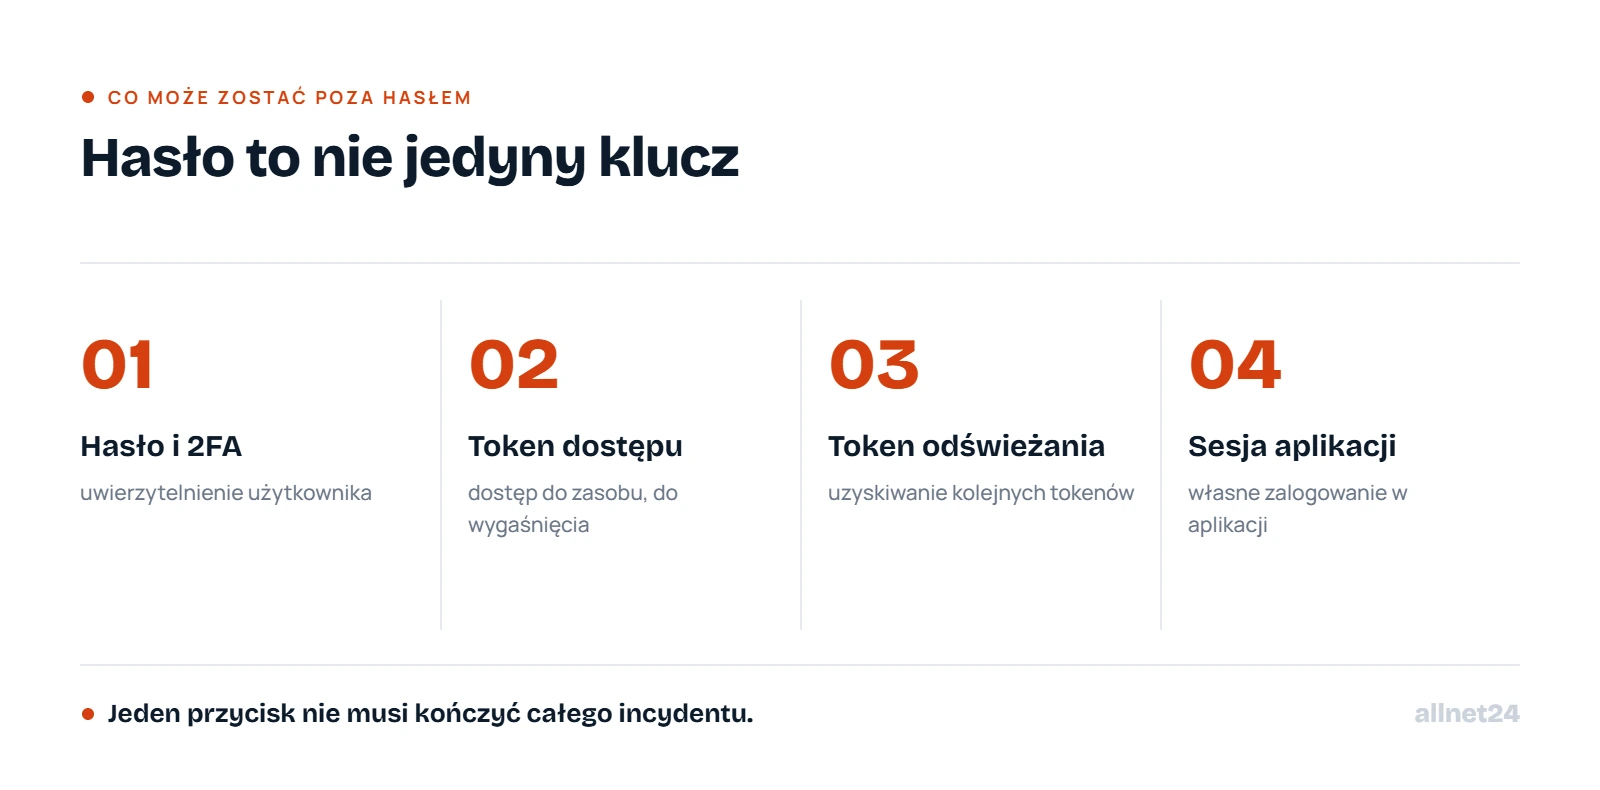
Cztery warstwy dostępu do konta. Opracowanie własne na podstawie dokumentacji Microsoft.
WARSTWY DOSTĘPU
Element
Rola
Znaczenie przy incydencie
Hasło i dodatkowy składnik
Uwierzytelnienie użytkownika.
Zmiana hasła nie odpowiada na wszystkie pytania o wcześniejsze sesje.
Token dostępu (access token)
Dostęp do określonego zasobu.
Może działać do wygaśnięcia, zależnie od mechanizmów usługi.
Token odświeżania (refresh token)
Uzyskiwanie kolejnych tokenów.
Jego unieważnienie ogranicza dalsze odnawianie dostępu.
Sesja aplikacji
Utrzymanie zalogowania w danej aplikacji.
Może wymagać odebrania dostępu także po stronie aplikacji.
Czy unieważnienie tokenów działa natychmiast?
Microsoft podaje w tej instrukcji, że tokeny dostępu mają domyślnie godzinny czas życia, i opisuje Continuous Access Evaluation jako mechanizm przyspieszający egzekwowanie zmian w obsługiwanych sytuacjach.
NIE PRZENOSŹ GODZINY NA WSZYSTKO
Godzinny czas życia tokenu to domyślna wartość z instrukcji Microsoftu. Skuteczny czas odcięcia zależy od konfiguracji i obsługi mechanizmów przez usługę.
Szczególnie ważna jest sesja wydana przez samą aplikację. Entra nie może bezpośrednio unieważnić tokenu sesji utworzonego przez inną aplikację. Jeśli ta nie wraca do dostawcy tożsamości po ponowną ocenę, własna sesja może pozostawać aktywna zgodnie z jej regułami.
Wniosek operacyjny: potwierdź odcięcie tam, gdzie były dane, nie tylko w panelu centralnego logowania.
Czy 2FA nadal ma sens?
Tak. Kradzież hasła i przejęcie aktywnej sesji to różne scenariusze. CISA w przewodniku zapobiegania ransomware rekomenduje MFA odporne na phishing, zwłaszcza dla poczty, VPN i krytycznych systemów. Nie obiecuje przy tym odporności zainfekowanego urządzenia na wszystkie zagrożenia.
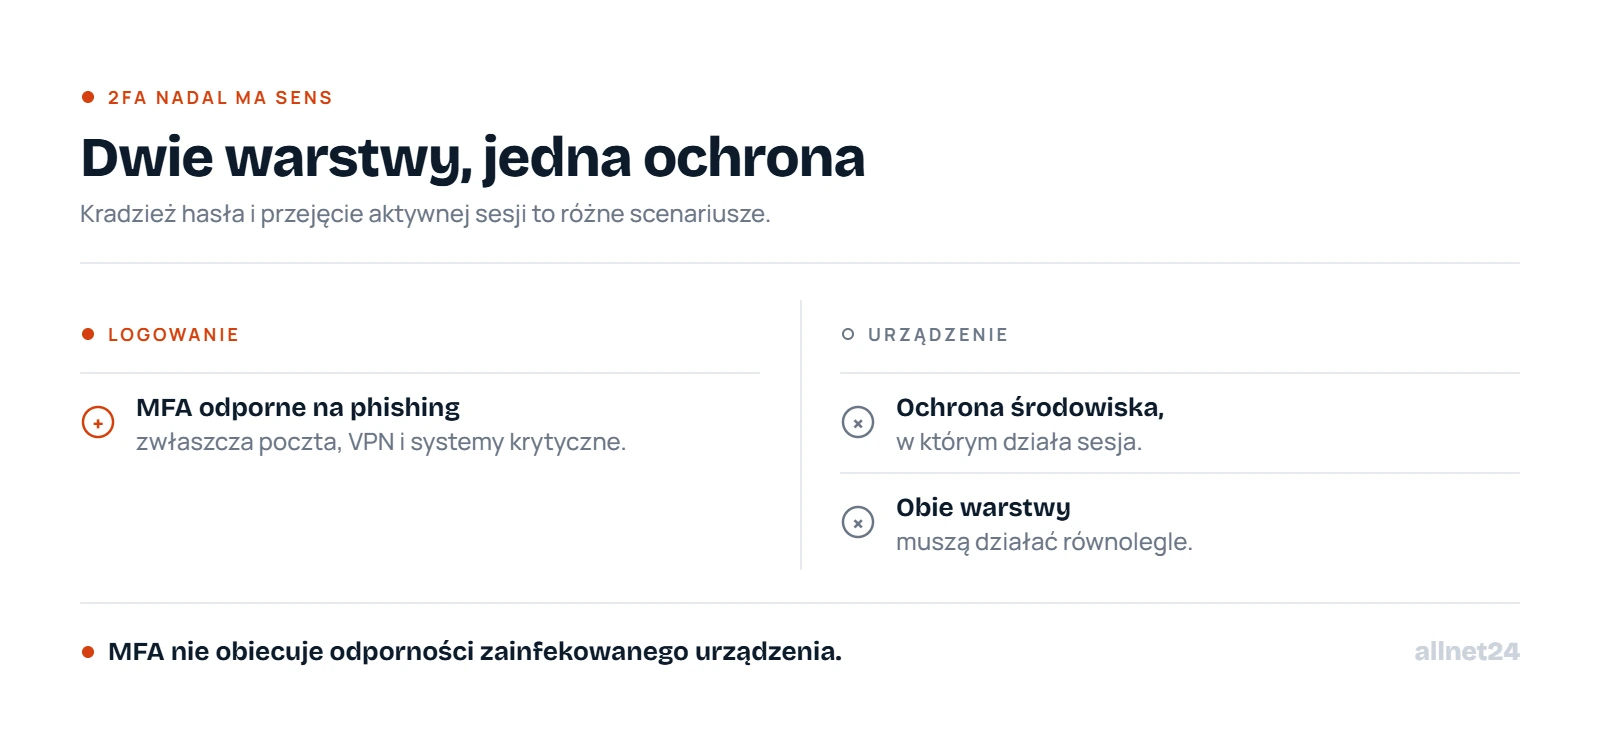
Dwie warstwy ochrony. Opracowanie własne na podstawie przewodnika CISA.
Scenariusz redakcyjny: użytkownik poprawnie loguje się z dodatkowym składnikiem, później uruchamia polecenie z fałszywej CAPTCHA. Infekcja dotyczy już działającego środowiska. Dlatego ochrona sposobu logowania i ochrona urządzenia muszą działać równolegle.
Jak wygląda bezpieczna kolejność reakcji?
To propozycja redakcyjna dla użytkownika; administrator stosuje procedurę właściwą dla firmy.
1
Jeśli podejrzewasz infekcję, odizoluj urządzenie i przejdź na inne, zaufane.
2
Otwórz oficjalną stronę usługi samodzielnie i zabezpiecz tożsamość.
3
Zmień hasło i przejrzyj metody odzyskiwania oraz dodatkowe składniki.
4
Unieważnij sesje i usuń nieznane dostępy, zgodnie z możliwościami usługi.
5
Sprawdź aplikacje, integracje i własne sesje zależnych usług.
6
Oceń, co napastnik mógł zobaczyć lub zmienić.
7
Usuń przyczynę incydentu, zanim wrócisz do zwykłej pracy.
Dla konta Google oficjalna instrukcja obejmuje urządzenia, zdarzenia bezpieczeństwa, ustawienia odzyskiwania oraz podejrzane zmiany. W poczcie sprawdź również przekazywanie, filtry i nieznane zgody.
Co trzeba zrobić w środowisku Microsoft 365?
Dokumentacja Entra opisuje zablokowanie nowych logowań i odebranie sesji. To działania administratora, które mogą przerwać pracę prawowitego użytkownika. Nie uruchamiaj masowo poleceń znalezionych w internecie bez ustalenia zakresu i odpowiedzialności.
Po stronie usług sprawdź również deprovisioning, czyli faktyczne odebranie kont i dostępów w aplikacjach. Centralne zablokowanie użytkownika nie zastępuje tego procesu w narzędziach, które pozwalają zalogować się niezależnie.
Czego nie cofa odzyskanie konta?
Scenariusze redakcyjne: pobrane dokumenty, odczytana korespondencja lub skopiowana baza nie wracają pod kontrolę po wylogowaniu napastnika. Zakończenie dostępu ogranicza dalszą aktywność, nie usuwa wcześniejszego wycieku.
Dlatego zapisuj czas, zmiany i zakres uprawnień. Nie wysyłaj specjaliście swoich tokenów ani eksportu ciasteczek zwykłym komunikatorem. Przygotuj opis zdarzenia, a materiał techniczny przekazuj wyłącznie uzgodnioną drogą.
NASZYM ZDANIEM
Odetnij dostęp tam, gdzie były dane, a nie tylko w panelu centralnego logowania. To dotyczy także zakończenia współpracy, nie wyłącznie włamania.
Odetnij dostęp tam, gdzie były dane. Nie tylko w panelu logowania. 🙂